

 Tin tức
 Thông tin Coin
 Về chúng tôi


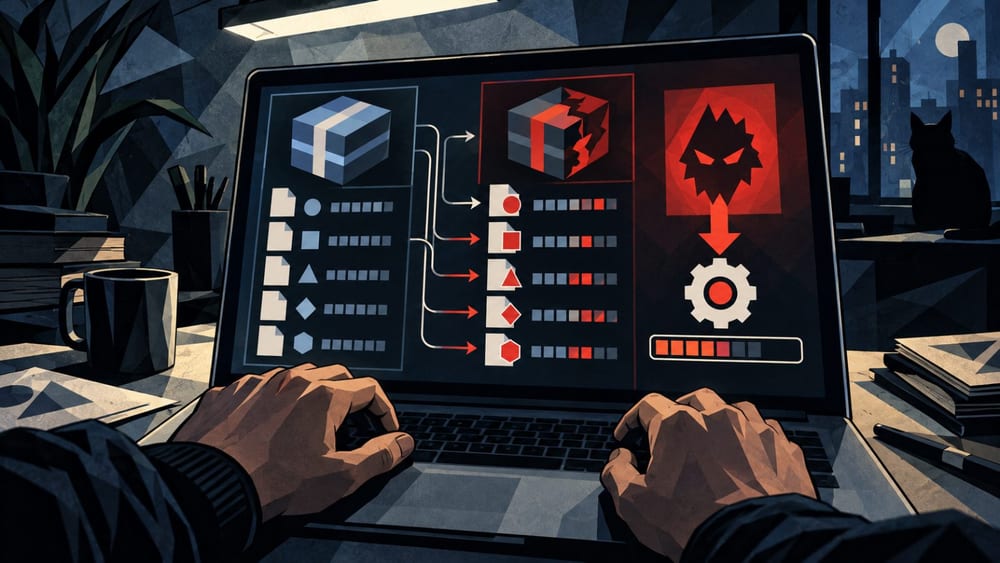
4 AI coding agent có thể tự động cài mã độc do lỗ hổng trong cơ chế xác thực cập nhật skill, theo cảnh báo của startup bảo mật AIR ngày 17. Claude Code, OpenAI Codex, Gemini CLI và GitHub Copilot đều được xác định có cùng lỗi thiết kế.
AIR cho biết kẻ tấn công có thể thay thế nội dung kho lưu trữ của một skill đã được đăng ký hợp lệ bằng mã độc. Khi đó, agent vẫn cập nhật mà không xác minh liệu phiên bản được cố định có thực sự được áp dụng hay không. Mã từ xa có thể được thực thi mà không cần người dùng can thiệp, làm tăng nguy cơ lộ mã nguồn doanh nghiệp và dữ liệu nội bộ mà agent có quyền truy cập.
AIR cho biết Anthropic đã khắc phục vấn đề trong Claude Code 2.1.179, còn OpenAI xử lý lỗi trong Codex 0.146.0. Microsoft đã được thông báo về lỗ hổng tương tự trên GitHub Copilot nhưng chưa phát hành bản vá. AIR cũng cho biết Google đã ngừng Gemini CLI, không vá lỗ hổng này và hướng dẫn người dùng chuyển sang Antigravity.

Bình luận 0