

 Tin tức
 Thông tin Coin
 Về chúng tôi


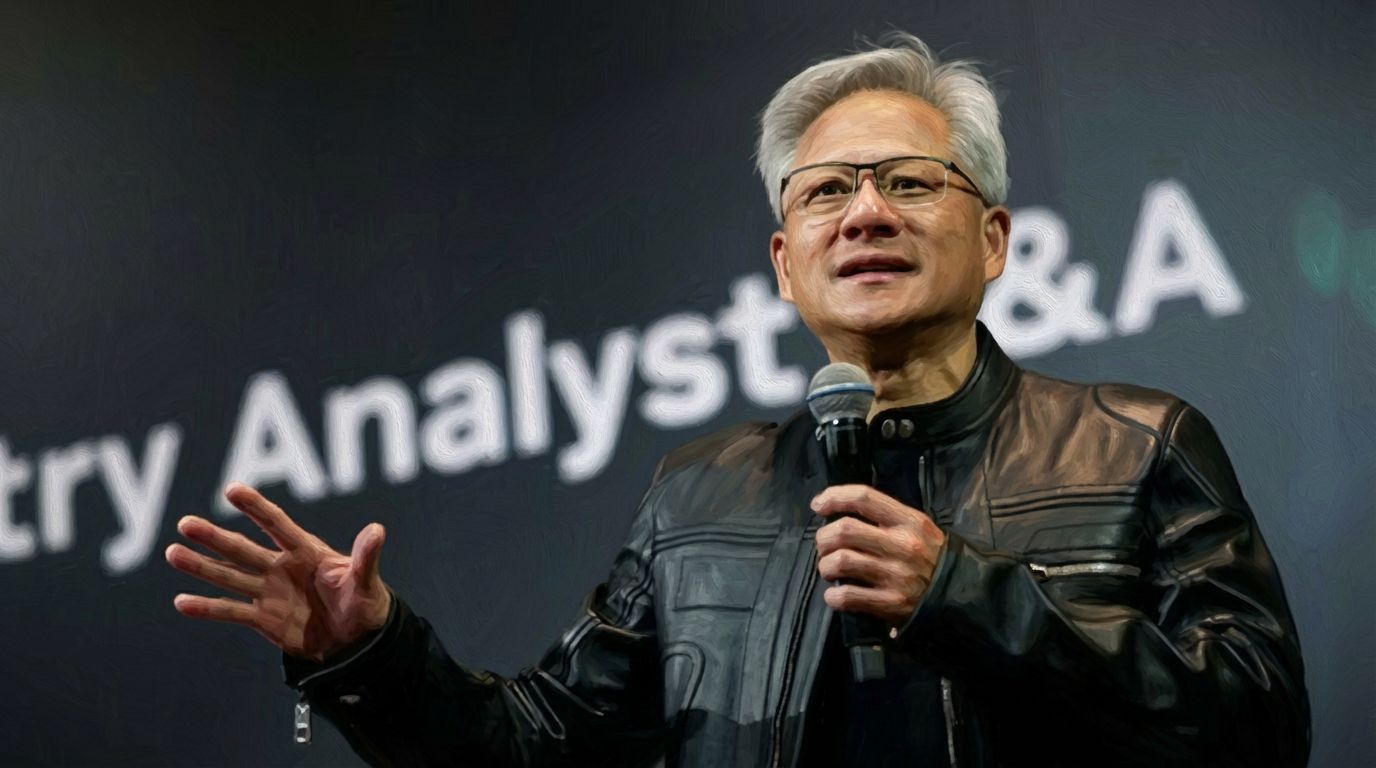
Jensen Huang, CEO Nvidia($NVDA), cho rằng an toàn trí tuệ nhân tạo (AI) nên được kiểm soát trong quy trình kỹ thuật của doanh nghiệp thay vì phụ thuộc vào quy định của chính phủ. Vì AI khác biệt đáng kể so với mạng xã hội, doanh nghiệp cần kiểm tra độ an toàn của sản phẩm trước khi phát hành.
Phát biểu tại một sự kiện AI tổ chức ở Dumfries House, Scotland (Anh) ngày 17, Jensen Huang cho biết AI “rất khác” mạng xã hội. Ông cho rằng các vấn đề an toàn AI hiện nay phát sinh từ những sản phẩm chưa sẵn sàng để ra mắt và cần được giải quyết trong quá trình phát triển công nghệ. Crypto Briefing đưa tin về phát biểu này.
Tại Dreamforce của Salesforce ngày 15, Huang cũng đưa ra quan điểm tương tự. Ông nói “an toàn không phải là vấn đề pháp luật mà là vấn đề kỹ thuật”, đồng thời nhấn mạnh phán đoán của doanh nghiệp quan trọng hơn việc ban hành luật hoặc quy định mới. TechCrunch đã đưa tin về phát biểu này.
Huang giải thích rằng doanh nghiệp không nên phát hành sản phẩm khi chưa thể chắc chắn về độ an toàn, đồng thời cần điều chỉnh tốc độ phát triển. Theo lập luận này, AI là phần cứng và phần mềm do con người tạo ra, nên chức năng và độ an toàn có thể được kiểm tra ngay từ giai đoạn phát triển.
CEO Nvidia cũng cho rằng tốc độ đổi mới và việc phát hành sản phẩm an toàn không phải hai mục tiêu loại trừ lẫn nhau. Doanh nghiệp có thể đánh giá rủi ro trước khi ra mắt và trì hoãn lịch trình nếu cần để đạt cả hai mục tiêu.
Cách tiếp cận này khác với phương thức Anthropic xử lý vấn đề an toàn AI tiên phong. Trong tài liệu minh bạch, Anthropic nêu việc tham gia Frontier Model Forum, nghiên cứu an toàn và xây dựng tiêu chuẩn đánh giá rủi ro là những hoạt động chính.
Anthropic từng công khai nhấn mạnh nhu cầu hợp tác giữa các doanh nghiệp và xây dựng tiêu chuẩn an toàn. Hai cách tiếp cận đang cho thấy sự đối lập giữa việc giao vấn đề an toàn cho hệ thống phát triển sản phẩm của từng doanh nghiệp và việc thiết lập tiêu chuẩn chung cho toàn ngành.
Tranh luận về an toàn AI không chỉ xoay quanh sự cần thiết của quy định mà còn liên quan đến nơi đặt trách nhiệm. Nếu ưu tiên tự quản doanh nghiệp, quyền điều chỉnh tốc độ phát triển sản phẩm vẫn thuộc về doanh nghiệp. Ngược lại, nếu tăng cường đánh giá bên ngoài và nghĩa vụ pháp lý, phạm vi giám sát của chính phủ và các tổ chức độc lập sẽ mở rộng.
Liên minh châu Âu (EU) đã lựa chọn cách tiếp cận dựa trên rủi ro. Các hệ thống AI có rủi ro cao phải thực hiện đánh giá rủi ro, quản lý chất lượng dữ liệu, lập hồ sơ, tài liệu hóa và bảo đảm giám sát của con người.
Ủy ban châu Âu cho biết Đạo luật AI của EU có hiệu lực từ ngày 1 tháng 8 năm 2024, trong đó một số quy định bắt đầu được áp dụng từ ngày 2 tháng 8 năm 2026. Cấu trúc này khiến quy trình tuân thủ của doanh nghiệp thay đổi theo mức độ rủi ro và chức năng của hệ thống AI.
TokenPost trước đó đã đưa tin nghĩa vụ minh bạch trong Đạo luật AI của EU đang dẫn đến yêu cầu đánh dấu và phát hiện nội dung do AI tạo ra.
Đối với doanh nghiệp, hệ thống quản lý an toàn nội bộ có thể là phương tiện duy trì tốc độ ra mắt sản phẩm và sự linh hoạt trong phát triển công nghệ. Tuy nhiên, cũng có ý kiến cho rằng không nên hoàn toàn chấp nhận quan điểm tự quản, bởi doanh nghiệp đồng thời là bên có lợi ích trong việc cung cấp hạ tầng và dịch vụ AI.
Cách tiếp cận của Anthropic nhằm bổ sung cho phán đoán của từng doanh nghiệp thông qua hợp tác giữa các công ty và xây dựng tiêu chuẩn an toàn. Hai phương thức cùng thống nhất ở việc cần xử lý an toàn AI ngay trong giai đoạn phát triển, nhưng khác nhau về chủ thể giám sát và phạm vi trách nhiệm.
Chưa có thông tin xác nhận về tác động trực tiếp của phát biểu từ Huang đối với giá cổ phiếu Nvidia hoặc cấu trúc chi phí của các công ty AI. Sự khác biệt mà cơ chế tự quản kiểu Mỹ và nghĩa vụ pháp lý của EU tạo ra đối với hệ thống quản lý an toàn và quy trình phát hành sản phẩm của các công ty AI sẽ được thể hiện trong quá trình áp dụng từng quy định.

Bình luận 0