

 News
 Coin Information
 About us


 Add as a preferred source on Google
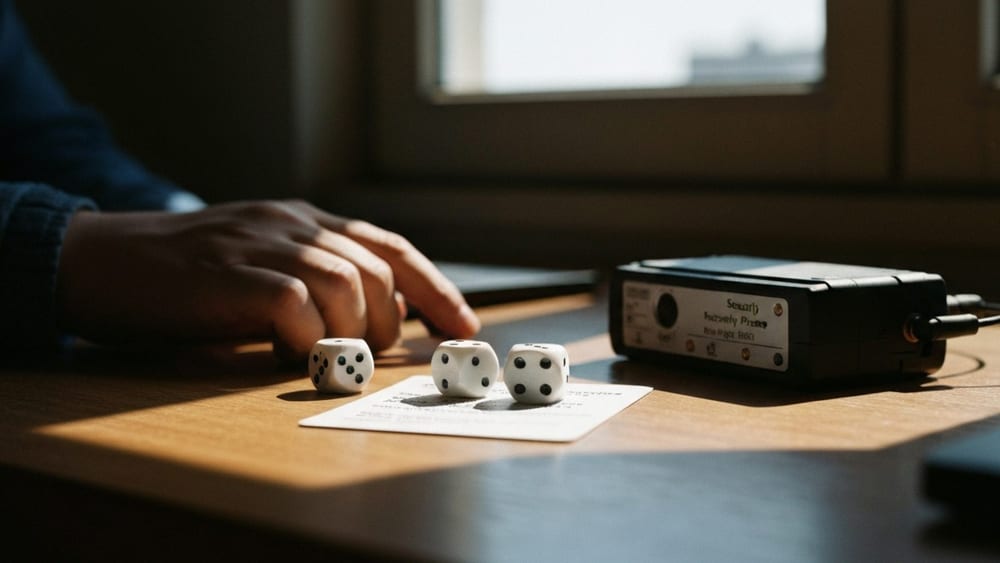
Khoảng 5.600 địa chỉ và 5.200 số điện thoại của khách hàng Foundation có thể đã bị lộ sau khi được lưu trong một hệ thống mà kẻ tấn công có thể truy cập.
Foundation cho biết trong bản cập nhật điều tra đăng trên tài khoản X ngày 26 rằng các hồ sơ này còn có tên và địa chỉ email. Công ty chưa xác định được liệu toàn bộ hồ sơ có bị truy cập hay không, nên xem đây là vụ lộ dữ liệu tiềm tàng.
Cùng ngày, Zach Herbert, đồng sáng lập kiêm CEO của Foundation, cho biết trên X rằng lỗ hổng trong ứng dụng đặt lịch tự lưu trữ đã khiến một số hệ thống phụ trợ bị xâm nhập. Ông nói kẻ tấn công nhiều khả năng cũng đã truy cập hộp thư hỗ trợ khách hàng.
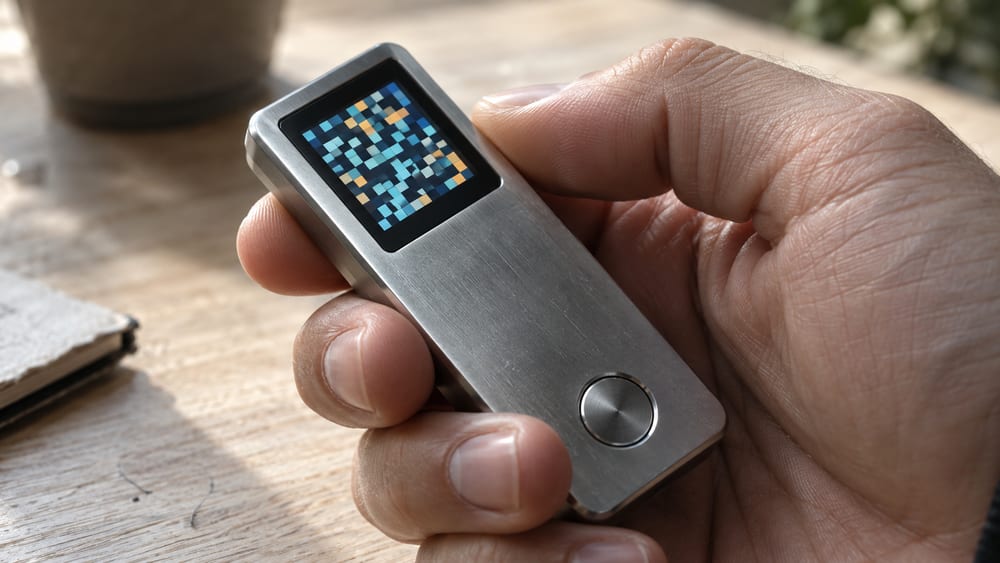
Trong một bản cập nhật điều tra riêng, Foundation cho biết số email lừa đảo được gửi đi đã vượt 23.000. Công ty chưa tìm thấy bằng chứng cho thấy thiết bị Passport hoặc khóa riêng được lưu trên thiết bị bị xâm phạm.



Comment 0