

 News
 Coin Information
 About us


 Add as a preferred source on Google
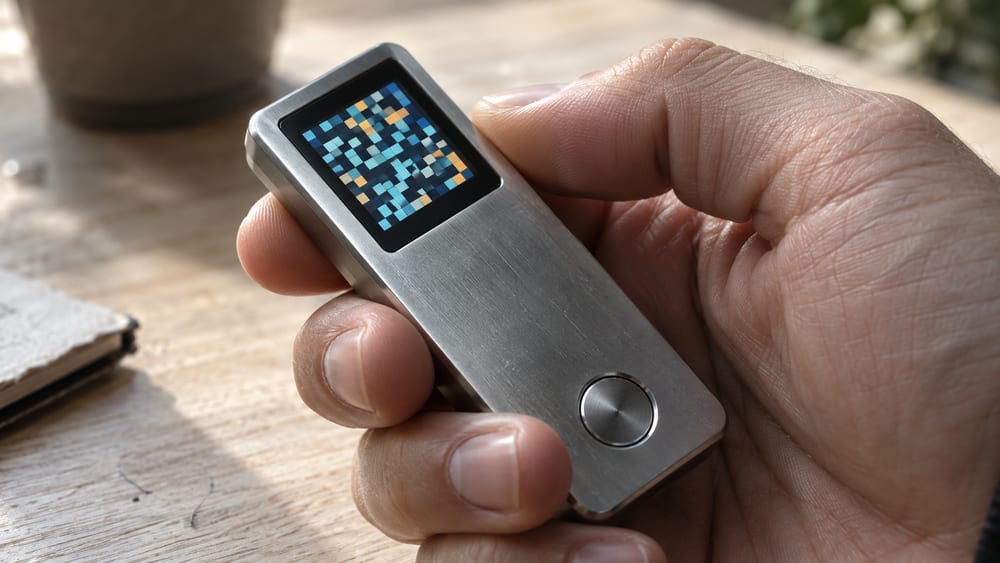
NGRAVE, hãng sản xuất ví cứng, vừa công bố báo cáo điều tra về vụ cảnh báo bảo mật giả xuất hiện trên ứng dụng LIQUID hôm 17/10. Theo báo cáo, kẻ tấn công đã chiếm quyền truy cập của một nhà cung cấp dịch vụ bên ngoài chuyên gửi thông báo đẩy cho LIQUID, rồi dùng quyền này gửi liên kết lừa đảo đến người dùng.
PANews đưa tin ngày 21/10 rằng, theo giải thích của NGRAVE, khóa dịch vụ thông báo đầu tiên bị lộ qua thông báo lỗi của máy chủ chịu trách nhiệm gửi thông báo. NGRAVE cho biết đã phát hiện dấu hiệu bất thường vào ngày 11/10 và vô hiệu hóa khóa này chỉ trong vài phút. Tuy nhiên, kẻ tấn công đã kịp dùng khóa đó để lấy thêm khóa thứ hai.
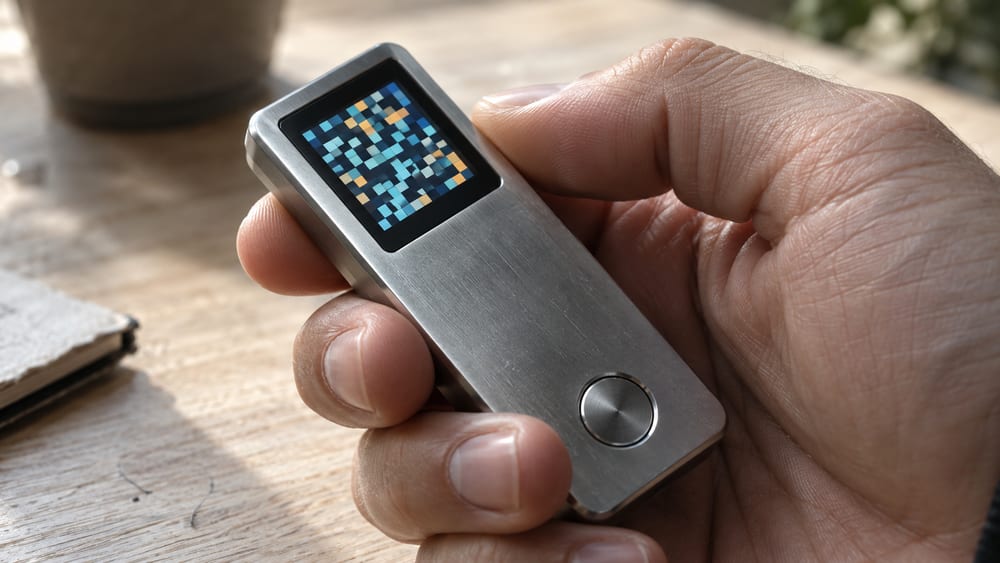
NGRAVE khẳng định ví cứng ZERO không bị xâm nhập và mã nguồn ứng dụng LIQUID cũng không bị rò rỉ. Theo quan điểm của công ty, tài sản của những người dùng không nhập cụm từ khôi phục (mnemonic) hoặc Perfect Key vào trang web lừa đảo sẽ không gặp rủi ro.




Comment 0