

 Tin tức
 Thông tin Coin
 Về chúng tôi


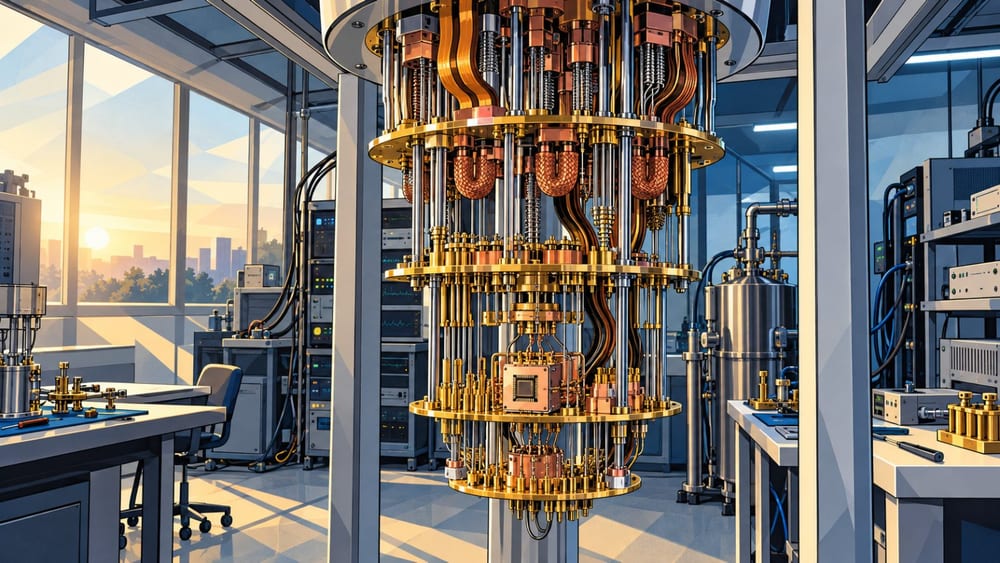
Quantinuum đã công bố đạt độ trung thực logic 99,9995%. Công ty cho biết tỷ lệ lỗi logic giảm còn một phần mười so với kỷ lục hồi tháng 9. Thành tích này không cho thấy máy tính lượng tử có thể bẻ khóa mật mã của Bitcoin(BTC).
Quantinuum cho biết trên hệ thống Helios, họ đạt tỷ lệ lỗi logic 'năm lần trên một triệu phép tính'. Theo công ty, kết quả này tốt hơn 100 lần so với kết quả công bố tốt nhất của phần cứng cạnh tranh. Đây là nhận định từ phía doanh nghiệp. Bitcoin.com News đã đưa tin về thông báo này cùng với cuộc thảo luận về bảo mật của Bitcoin.
Thành tích lần này sử dụng mã màu (color code). Đây là phương pháp gộp nhiều qubit vật lý để tạo ra qubit logic chịu lỗi tốt hơn. Quantinuum giải thích rằng mỗi lần nâng mức bảo vệ lên một bậc, lỗi logic còn lại lại giảm 12 lần.
Rajeeb Hazra, Giám đốc điều hành (CEO) của Quantinuum, nói: “Chúng tôi đã vượt ngưỡng cần thiết để độ chính xác cải thiện theo cấp số nhân.” Công ty cho biết kết quả này nằm trong phạm vi mục tiêu của Apollo, máy tính lượng tử đa dụng chịu lỗi đang được phát triển với mục tiêu năm 2029.
Robin Blume-Kohout, đồng giám đốc Phòng nghiên cứu hiệu năng lượng tử của Phòng thí nghiệm quốc gia Sandia, không tham gia nghiên cứu nhưng đánh giá thành tích này là một 'cột mốc quan trọng'. Ông nói kết quả gợi ý rằng khi mở rộng hệ thống, có thể thực hiện các phép tính chịu lỗi hữu ích với chưa đến 1 triệu qubit vật lý.
Tuy vậy, Blume-Kohout nhấn mạnh kết quả này chỉ liên quan đến một bài kiểm tra chuẩn về sửa lỗi cụ thể. Theo ông, đây chưa phải là màn trình diễn một máy tính lượng tử đa dụng quy mô lớn. Bitcoin.com News cũng cho biết hiện chưa có máy tính lượng tử nào đủ sức phá vỡ lớp bảo vệ mật mã của Bitcoin.
Nghiên cứu của Google Quantum AI gần đây cũng được nhắc đến như một thành tựu về sửa lỗi. Google công bố đã giảm lỗi 40 lần bằng kỹ thuật 'magic state cultivation' (nuôi dưỡng trạng thái ma thuật) và đạt độ trung thực logic 99,99%.
Đầu năm nay, các nhà nghiên cứu của Google ước tính có thể chỉ cần dưới 500.000 qubit vật lý để phá mật mã đường cong elliptic (ECC). Con số này thấp hơn khoảng 20 lần so với các ước tính trước đó. Nghiên cứu này cũng đưa ra kịch bản lý thuyết trong đó một máy tính lượng tử tiên tiến có thể suy ra khóa riêng tư của Bitcoin từ khóa công khai trong khoảng 9 phút.
Nghiên cứu còn ước tính khoảng 6,9 triệu Bitcoin có khóa công khai đã bị lộ có thể tiềm ẩn rủi ro. Đây là kịch bản lý thuyết và không có nghĩa là khả năng tấn công thực tế. Thành tựu sửa lỗi của Quantinuum và ước tính nguồn lực phá mã của Google là hai kết quả khác nhau.
Chữ ký của Bitcoin dựa trên mật mã đường cong elliptic. Để chuyển sang mật mã kháng lượng tử, cần thay đổi phương thức chữ ký và ví, chấp nhận kích thước chữ ký lớn hơn, đồng thời phải đạt đồng thuận trong mạng lưới phân tán. Số Bitcoin ngủ đông mà chủ sở hữu khó chuyển sang địa chỉ mới cũng được xem là một thách thức của quá trình chuyển đổi.
Theo Bitcoin.com News, Fidelity Digital Assets và Coinbase(COIN) đã đề cập đến vấn đề lộ khóa công khai và khó khăn kỹ thuật của việc chuyển đổi. Mục tiêu năm 2029 mà Quantinuum đưa ra có thành hiện thực hay không sẽ được xác nhận qua các công bố tiếp theo của công ty.
Trong các cuộc thảo luận về bảo mật Bitcoin, rủi ro với tài sản bị lộ khóa công khai và phương án chuyển sang mật mã kháng lượng tử thường được đề cập cùng nhau. Việc Project Eleven mua lại công nghệ ví và phát triển công cụ chuyển đổi kháng lượng tử cũng là một ví dụ về phản ứng của ngành.

Bình luận 0