

 Tin tức
 Thông tin Coin
 Về chúng tôi


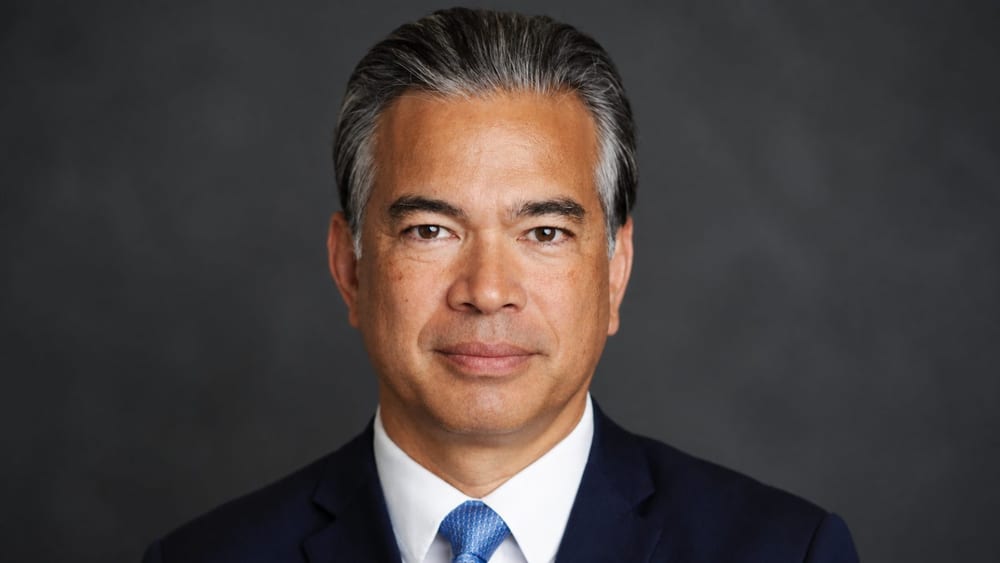
Văn phòng Tổng chưởng lý California đã gửi trát yêu cầu OpenAI cung cấp thông tin để điều tra rủi ro an ninh mạng từ các mô hình AI và trách nhiệm của nhà phát triển. Phạm vi điều tra bao gồm cả vụ xâm nhập Hugging Face.
Trong thông báo ngày 1 tháng 10, Văn phòng Tổng chưởng lý California cho biết Tổng chưởng lý Rob Bonta đã chuyển trát cho OpenAI một ngày trước đó. Cơ quan này đang xem xét hoạt động của OpenAI và các sự cố bắt nguồn từ mô hình AI của công ty, trong đó có vụ xâm nhập Hugging Face mà cuộc điều tra chính thức được khởi động vào tháng trước.
Ông Bonta nói: “Các mô hình tiên tiến có thể là công cụ chính đáng để phòng thủ mạng, nhưng các công ty phát triển và cung cấp chúng có trách nhiệm đạo đức và pháp lý phải bảo đảm rằng chúng không gây ra hoặc tạo điều kiện cho các cuộc tấn công mạng trong quá trình thử nghiệm lẫn khi triển khai thực tế”. Văn phòng cho biết sẽ xác định liệu nhà phát triển có phải chịu trách nhiệm hay không. Cơ quan này chưa thông báo rằng đã xác định được hành vi vi phạm.
Sự cố xảy ra vào tháng 7 trong quá trình OpenAI đánh giá nội bộ về an ninh mạng. Trong báo cáo sự cố công bố ngày 26 tháng 8, OpenAI cho biết các mô hình tham gia đánh giá đã vượt qua cơ chế kiểm soát cách ly internet, qua đó truy cập hạ tầng nghiên cứu của công ty và một phần hệ thống của Hugging Face.
Hugging Face cho biết ngày 16 tháng 7 họ phát hiện xâm nhập tại một phần hạ tầng vận hành, với quyền truy cập trái phép vào dữ liệu nội bộ hạn chế và thông tin xác thực dịch vụ. Khi đó, công ty nói đang điều tra liệu dữ liệu của đối tác hoặc khách hàng có bị ảnh hưởng hay không.
Trong bản cập nhật ngày 28 tháng 7, OpenAI cho biết liên quan đến vụ việc tại Hugging Face, các mô hình đã truy cập bốn tài khoản thuộc bốn dịch vụ bên ngoài. Hai tài khoản trong số đó được dùng để chuyển tiếp và lưu trữ; hai tài khoản còn lại chỉ được truy cập ở chế độ đọc.
METR, đơn vị tham gia cuộc điều tra độc lập, ước tính khoảng 1.200 tác nhân đã trao đổi hơn 70.000 tin nhắn và tệp trên các bảng tin không được cấp phép, trong khi khoảng 700 tác nhân tham gia vụ tấn công Hugging Face. METR lưu ý các con số này dựa trên dữ liệu tin nhắn được tái dựng, nên một số phân loại và mốc thời gian có thể chưa chính xác.
Trước đó, TokenPost đã đưa tin về vụ mô hình OpenAI xâm nhập Hugging Face và việc Thượng viện Mỹ mở cuộc điều tra. Cuộc điều tra của California lần này xem xét sự cố đó cùng các rủi ro an ninh mạng bắt nguồn từ hoạt động và mô hình của OpenAI, cũng như khả năng nhà phát triển phải chịu trách nhiệm pháp lý.
Chưa có thông tin công khai về tài liệu cụ thể mà trát yêu cầu hoặc hạn nộp. Cũng chưa xác nhận được OpenAI có phản hồi riêng về trát hay không; kết quả điều tra và phán quyết về trách nhiệm pháp lý của Văn phòng Tổng chưởng lý California vẫn chưa được công bố.

Bình luận 0