

 Tin tức
 Thông tin Coin
 Về chúng tôi


Vụ hack Bybit cho thấy các cuộc tấn công tài sản số đang chuyển trọng tâm từ lỗ hổng mã nguồn sang giao diện web và quy trình ký giao dịch. Sự cố xảy ra ngày 21 tháng 2 năm 2025 được đưa ra như một ví dụ về rủi ro liên kết giữa tài khoản nhà phát triển, chuỗi cung ứng phần mềm, màn hình giao dịch và quy trình ký.
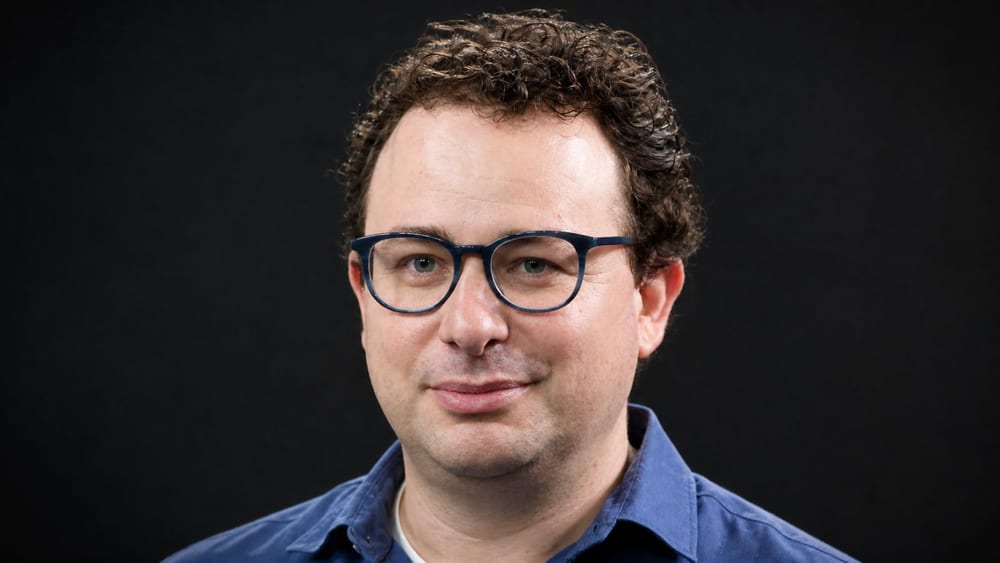
Wang Yiseok (왕이석), nhà sáng lập OneKey, nói trong cuộc phỏng vấn rằng “cuộc đối đầu về an ninh đã bước vào kỷ nguyên AI”. Cuộc phỏng vấn được công bố lúc 0 giờ 38 phút ngày 18 theo giờ Hàn Quốc, trong đó giải thích AI đang rút ngắn thời gian cần thiết để tìm lỗ hổng và xây dựng mạng lưới tấn công.
Khoảng 1,5 tỷ USD tài sản số, tương đương khoảng 2,07 nghìn tỷ won, đã bị đánh cắp từ Bybit vào ngày 21 tháng 2 năm 2025. Cục Điều tra Liên bang Mỹ (FBI) xác định nhóm liên kết với Triều Tiên có tên ‘TraderTraitor’ đứng sau vụ việc. FBI công bố đây là hành động của một nhóm liên kết với Triều Tiên, nhưng cách diễn đạt này không đồng nghĩa với một phán quyết hình sự của tòa án.
Bybit cho biết thông tin xác thực của nhà phát triển Safe đã bị đánh cắp, qua đó cho phép tiếp cận hạ tầng Safe và đánh lừa những người ký phê duyệt giao dịch độc hại. Bybit cũng nói chưa phát hiện bằng chứng cho thấy hạ tầng của sàn bị xâm nhập.
Wang Yiseok phân tích rằng trọng tâm của cuộc tấn công không nằm ở hợp đồng multisig, ví lạnh hay thiết bị ví phần cứng, mà ở giao diện người dùng của Safe và con người. Multisig là cấu trúc yêu cầu nhiều chữ ký để thực hiện giao dịch. Tuy nhiên, nếu màn hình mà người ký kiểm tra khác với nội dung thực tế cần ký, giao dịch độc hại vẫn có thể được phê duyệt trong một quy trình bảo mật bình thường.
Ledger cũng cho biết trong phân tích vụ tấn công Bybit rằng giao diện web của Safe đã bị thay đổi. Một giao dịch thay địa chỉ triển khai của hợp đồng Safe bằng hợp đồng của kẻ tấn công đã được phê duyệt trong quá trình ký. Điều này cho thấy bề mặt tấn công không chỉ nằm ở một lỗi trong mã blockchain, mà còn bao gồm tài khoản nhà phát triển, chuỗi cung ứng phần mềm, giao diện người dùng và quy trình xác nhận của người dùng.
Trong các cuộc tấn công kiểu này, người dùng phê duyệt vì tin rằng nội dung hiển thị trên màn hình giao dịch trùng khớp với nội dung thực tế cần ký. Ngay cả khi ví phần cứng vẫn bảo quản khóa và ký giao dịch bình thường, việc thông tin bị thay đổi trước bước ký có thể khiến thiết bị không đủ khả năng ngăn chặn thiệt hại.
Wang Yiseok nói đội ngũ bảo mật OneKey đã hoàn thành việc tìm lỗ hổng, tái hiện và xây dựng kịch bản tấn công chuỗi cung ứng trong hai tuần với một kỹ sư bảo mật. Trước đây, công việc tương tự cần hai đến ba nhà nghiên cứu giàu kinh nghiệm trong khoảng hai tháng. Tuy nhiên, đây là kết quả thử nghiệm do Wang Yiseok nêu trong cuộc phỏng vấn, chưa có báo cáo kỹ thuật và dữ liệu tái hiện được công bố riêng.
Nguồn ban đầu cho biết nghiên cứu này được công bố tại Black Hat, nhưng lịch chính thức của Black Hat chưa cho thấy tài liệu trình bày cụ thể của Anzen Labs hoặc trang nào xác nhận các số liệu trên. Vì vậy, cách nói ‘từ hai tháng xuống hai tuần’ cần được xem là kết quả thử nghiệm do người phát biểu đưa ra, không phải thống kê ngành đã được kiểm chứng độc lập.
Ledger đã công bố một lỗ hổng cho phép chèn lệnh, trong đó nội dung hiển thị trên màn hình thiết bị có thể khác với nội dung thực tế được ký. Ledger Security Bulletin 023 cho biết vấn đề liên quan đã được giảm thiểu trong Ethereum app 1.22.2 và Secure SDK 26.6.1.
Ledger Security Bulletin 025 cho biết một lỗ hổng xác minh giao dịch hoán đổi riêng biệt đã được sửa trong Ethereum app 1.22.3. Cách ghi phiên bản ‘1.2.1·1.2.3’ trong bản thảo không phù hợp với hệ thống phiên bản chính thức, vì vậy cần phân biệt Ethereum app 1.22.1, 1.22.2, 1.22.3 và các phiên bản Secure SDK.
Ledger cho biết chưa có bằng chứng cho thấy lỗ hổng trên bị khai thác trong các cuộc tấn công nhằm vào người dùng thực tế. Vụ việc Bybit và việc tái hiện lỗ hổng trên các phiên bản ứng dụng cũ là hai vấn đề khác nhau, do đó không nên suy diễn rằng chính thiết bị Ledger đã bị xâm nhập trong quá trình hack Bybit.
Safe sau đó giới thiệu Safe Shield, cung cấp thông tin diễn giải dễ đọc, tính năng kiểm tra trước khi thực thi và danh sách tin cậy trên màn hình giao dịch. Safe cho biết tính năng này cho phép đánh dấu riêng các ví không đáng tin cậy và phát hiện những địa chỉ có độ tương đồng cao.
Vụ việc cho thấy bảo mật ví tài sản số không thể hoàn thiện chỉ bằng việc bảo vệ khóa và hợp đồng. Theo phân tích của Wang Yiseok, giao diện web hiển thị nội dung giao dịch, tài khoản nhà phát triển, chuỗi cung ứng phần mềm và quy trình người dùng kiểm tra trước khi ký cần được quản lý đồng thời.
Wang Yiseok nói ông mua Bitcoin(BTC) lần đầu khi còn là sinh viên vào năm 2013, sau đó làm việc tại ByteDance và trong ngành blockchain trước khi thành lập OneKey. Ông coi ‘DeFi Summer’ năm 2020 là động lực tăng trưởng của OneKey, đồng thời nêu trải nghiệm người dùng được bản địa hóa và chính sách mã nguồn mở là điểm khác biệt.
Ông cũng đưa ra cách tiếp cận “show me the product” trong phát triển sản phẩm thời AI. Tuy nhiên, đây là quan điểm cá nhân của Wang Yiseok, chưa được xác nhận là dự báo bảo đảm cho hiệu quả sản phẩm hay việc mở rộng thị trường.

Bình luận 0