

 News
 Coin Information
 About us


 Add as a preferred source on Google
Từ ngày 12 đến 17 tháng 11, các sự cố liên tiếp xảy ra tại dịch vụ Microsoft(MSFT) 365, mạng thông tin liên lạc hàng không của Cục Hàng không Liên bang Mỹ (FAA), JPMorgan Chase(JPM), United Airlines(UAL), Apple(AAPL) và mạng nội bộ của Cơ quan An ninh Quốc gia Mỹ (NSA). Nguyên nhân được công bố khác nhau, gồm lỗi phần mềm, thiết bị cũ, cập nhật nội bộ và bảo trì định kỳ; chưa có bằng chứng công khai để quy tất cả thành một cuộc tấn công mạng duy nhất.
Marco Rubio, Ngoại trưởng Mỹ, ngày 18 nói trong thông cáo của Nhà Trắng: “Không có dấu hiệu, bằng chứng hay lý do đáng tin cậy nào để tin rằng các vụ việc này liên quan với nhau.” Đây là đánh giá của chính phủ dựa trên thông tin công khai hiện có. Jay Clayton, Giám đốc Tình báo Quốc gia Mỹ, cũng cho biết không có dấu hiệu của một cuộc tấn công mạng phối hợp hoặc hoạt động do nhà nước hậu thuẫn. Trước đó, các cơ quan tình báo Mỹ đã nói chưa thấy dấu hiệu tấn công hay hoạt động do nhà nước hậu thuẫn.
Sự cố Microsoft 365 bắt đầu lúc 1 giờ 20 phút ngày 13 (giờ Hàn Quốc) và kết thúc lúc 1 giờ 10 phút ngày 14. Báo cáo sự cố sơ bộ của Microsoft ghi nhận Exchange Online, Outlook, Teams, Copilot, SharePoint và OneDrive bị ảnh hưởng.
Báo cáo nêu ba yếu tố kết hợp: lỗi tiềm ẩn trong mã cổng mạng triển khai vào tháng 7, cơ chế chuyển lưu lượng dự phòng của Teams và 14% công suất cổng mạng đã bị vô hiệu hóa từ ngày hôm trước. Khi sự cố lan rộng, hơn 80% máy chủ không phản hồi. Microsoft cho biết vụ việc không bắt nguồn từ tấn công mạng, AI hay các tác nhân AI.
FAA ban hành lệnh dừng khởi hành trên toàn quốc lúc 5 giờ 30 phút ngày 14 (giờ Hàn Quốc). Hoạt động bay nối lại lúc 10 giờ 15 phút và khoảng 12.462 chuyến bị hủy. Phần Hỏi đáp chính thức của FAA ghi nhận 9.082 chuyến hủy tại các hãng hàng không lớn.
FAA giải thích dữ liệu đi vào thiết bị TDM cũ tạo ra khoảng 1.000 lần thử kết nối mỗi 4–5 giây, làm mạng liên lạc và luồng dữ liệu radar mất ổn định. Cơ sở radar ở Amarillo, Texas và cơ sở liên lạc ở El Dorado, Arkansas được nêu là các điểm có thể liên quan đến nguyên nhân. Một chức năng cụ thể của bộ định tuyến Juniper do L3Harris lắp đặt đã bị chặn, còn việc lắp đặt bổ sung tạm thời dừng lại.
JPMorgan Chase ngày 16 nói với AP rằng một lỗi phần mềm trong phần cứng tại chỗ đã làm chậm xử lý giao dịch. Một số giao dịch chuyển tiền của khách hàng tại các ngân hàng khác có thể bị chậm, nhưng đây không phải sự cố ở toàn bộ hệ thống của ngân hàng hay một cuộc tấn công mạng. Engadget đưa tin United Airlines ngày 16 khôi phục sự cố hệ thống các chuyến khởi hành sau khoảng 90 phút; máy bay đang bay và United Express không bị ảnh hưởng. Apple nói với CBS News ngày 17 rằng sau một bản cập nhật nội bộ, iCloud, Apple Pay, App Store và AppleCare gặp vấn đề. Mạng nội bộ “NSA Net” giảm hiệu năng trong lúc bảo trì định kỳ cùng ngày, nhưng các chức năng nhiệm vụ cốt lõi vẫn được duy trì.
◇ Tranh luận về “Y2K trong kỷ nguyên AI”
TechCrunch ngày 19 nêu khả năng xem chuỗi sự cố lần này là “Y2K trong kỷ nguyên AI”. Phân tích cho rằng AI rút ngắn thời gian phát hiện lỗ hổng, khiến doanh nghiệp đẩy nhanh việc vá lỗi và thay thế hệ thống; nếu kết hợp thiết bị cũ với hệ thống mới mà chưa kiểm thử đầy đủ, một lỗi nhỏ có thể lan thành sự cố dây chuyền. Dave DeWalt, nhà đầu tư an ninh mạng, gọi đây là ‘cơn đau tăng trưởng’ trong quá trình củng cố hệ thống bảo mật.
Anusha Iyer, nhà sáng lập Corsha và kỹ sư phần mềm, nói: “Rủi ro cốt lõi nằm ở việc kết hợp hệ thống hiện đại với thiết bị cũ mà không kiểm thử và kiểm soát truy cập đầy đủ.” FAA phản bác nhận định chương trình hiện đại hóa quy mô rộng là nguyên nhân, cho rằng sự bất ổn của hệ thống TDM cũ và lượng dữ liệu tăng vọt là các khả năng gây sự cố. Cả hai cách giải thích đều khác với kết luận AI trực tiếp gây ra các sự cố.
Báo cáo của Google Threat Intelligence Group thống kê tỷ lệ lỗ hổng có mức rủi ro trung bình trong số các lỗ hổng do AI phát hiện từ tháng 1 đến tháng 8 năm 2026 là 58%. Với các lỗ hổng không do AI phát hiện, tỷ lệ này là 28%. Đây là dữ liệu nền cho thấy việc dò tìm lỗ hổng bằng AI đang nhanh hơn, nhưng không chứng minh quan hệ nhân quả với các sự cố lần này.
Raj Rajarajan, nhà nghiên cứu an ninh mạng tại Đại học London, nói trong cuộc phỏng vấn với AP: “Khi việc triển khai AI diễn ra nhanh hơn, các sự cố tương tự có thể gia tăng.” Justin Cappos, giáo sư an ninh mạng tại Trường Kỹ thuật Tandon thuộc Đại học New York, nhận định: “AI mạnh trong việc tìm lỗ hổng cho kẻ tấn công nhưng tương đối yếu ở khâu vá lỗi.” Hai phát biểu không xác định nguyên nhân sự cố mà chỉ ra khoảng cách giữa tốc độ phát hiện lỗ hổng và năng lực kiểm chứng, khôi phục.
Cloud Security Alliance phân tích trong ghi chú điều tra rằng cấu trúc chung của chuỗi sự cố là ‘tính dễ tổn thương tương quan’. Các cơ chế phục hồi như chuyển mạch dự phòng, môi trường khôi phục sau thảm họa và mạng giao dịch dùng chung có thể vô tình làm sự cố lan rộng, nhưng chưa có bằng chứng công khai cho thấy bản vá cho lỗ hổng do AI phát hiện đã gây ra một sự cố cụ thể. Điều này không có nghĩa chỉ có một nguyên nhân; các phụ thuộc liên kết có thể khuếch đại rủi ro.
◇ Suy đoán trên mạng xã hội và phạm vi đã được xác nhận
Trên mạng xã hội, suy đoán rằng chuỗi sự cố là một cuộc tấn công duy nhất đã lan rộng. Phân tích của PeakMetrics công bố ngày 19 ước tính khoảng 30% bài đăng thuyết âm mưu liên quan có thể do tài khoản bot tạo ra. Hoạt động bot không phải bằng chứng kỹ thuật về nguyên nhân sự cố.
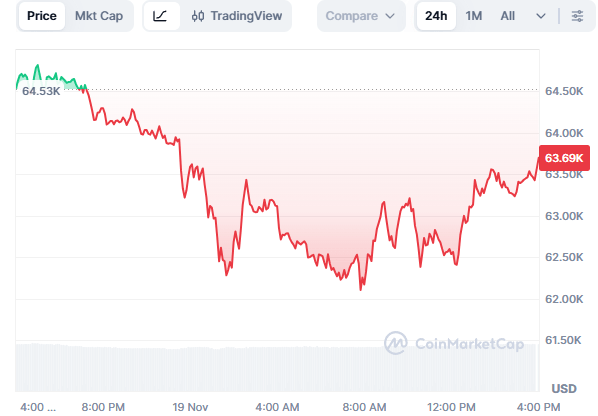
Không có bằng chứng cho thấy danh sách sự cố được xác nhận lần này bao gồm sàn giao dịch tiền mã hóa trong nước, dịch vụ ví tiền mã hóa hay mạng đồng thuận blockchain. Mối liên hệ với tiền mã hóa chỉ nằm ở cấp độ cấu trúc, thể hiện qua sự phụ thuộc vào hạ tầng đám mây, xác thực và thanh toán tập trung. Chưa có tuyên bố chính thức nào liên kết trực tiếp giá, khối lượng giao dịch của thị trường tiền mã hóa trong nước hoặc sự cố sàn giao dịch với các vụ việc này.
FAA và L3Harris tiếp tục điều tra nguyên nhân mạng liên lạc. Báo cáo sự cố sơ bộ của Microsoft ghi kế hoạch công bố báo cáo cuối cùng vào ngày 20, song chưa xác nhận bản cuối đã được công bố. Báo cáo cuối cùng của Microsoft cùng kết quả điều tra của FAA và L3Harris vẫn là các bước tiếp theo cần theo dõi.

Comment 0