

 Tin tức
 Thông tin Coin
 Về chúng tôi


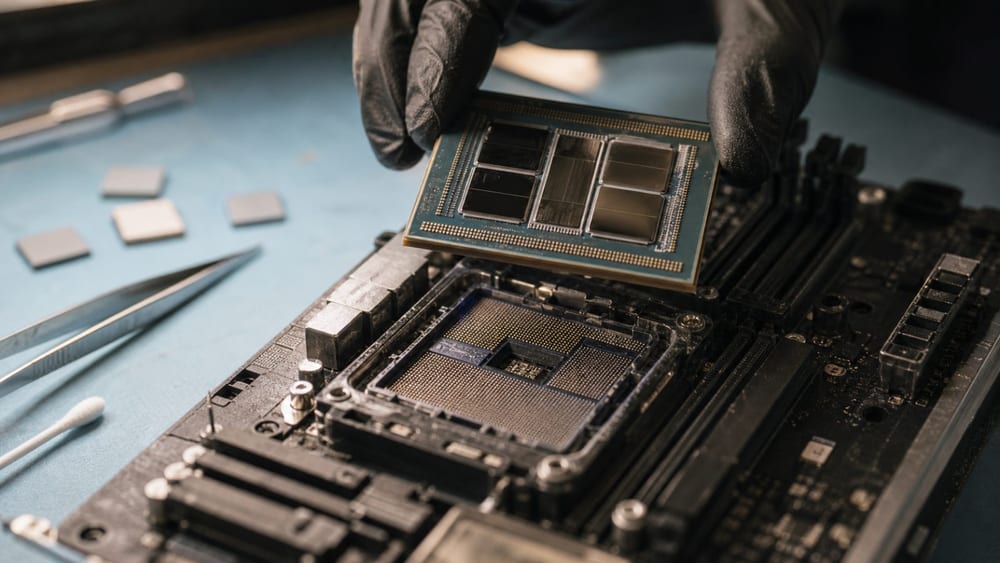
Một lỗ hổng trong firmware UEFI của một số thiết bị khởi động qua mạng có thể cho phép thực thi mã trước khi hệ điều hành bắt đầu. Lỗ hổng được chấm 9,5/10 theo thang CVSS 4.0.
TianoCore công bố ngày 22 tháng 10 lỗ hổng CVE-2026-97631 trong trình điều khiển khởi động PXE của EDK2. UEFI là nền tảng firmware khởi tạo thiết bị trước khi tải hệ điều hành, còn PXE là phương thức khởi động thiết bị bằng cách nhận tệp khởi động qua mạng.
Lỗi nằm trong trình điều khiển PXE Base Code thuộc NetworkPkg của EDK2, phát sinh khi xử lý thông báo lỗi ICMP. ICMP là giao thức dùng để thông báo lỗi trong liên lạc mạng. Theo khuyến cáo, trình điều khiển sao chép thông báo vào vùng nhớ cố định 504 byte nhưng kiểm tra độ dài không chính xác, khiến dữ liệu vượt quá giới hạn có thể ghi vào vùng nhớ liền kề. Cách xử lý dễ bị khai thác tồn tại trong cả mã IPv4 và IPv6.
Kẻ tấn công phải gửi thông báo lỗi ICMP đến địa chỉ IP của thiết bị khi thiết bị đó đang khởi động PXE qua mạng. TianoCore cho biết nếu biết thông tin bản dựng firmware của mục tiêu, kẻ tấn công có thể tìm cách thực thi mã tùy ý ở giai đoạn DXE trong quá trình khởi động. Cuộc tấn công cũng có thể khiến quá trình khởi động bị dừng.
Các thiết bị có thành phần EDK2 bị ảnh hưởng và sử dụng tính năng khởi động PXE thuộc diện có nguy cơ. Điều này không đồng nghĩa mọi thiết bị hoặc máy chủ dùng EDK2 đều dễ bị tấn công. Cần kiểm tra cấu hình firmware của từng sản phẩm để xác định mức độ ảnh hưởng và lịch cập nhật do nhà sản xuất cung cấp.
Intel cho biết chưa xác định sản phẩm thương mại nào đang được hỗ trợ bảo mật bị ảnh hưởng; Arm trả lời rằng lỗ hổng không áp dụng trực tiếp cho các dòng sản phẩm của hãng. Tại thời điểm công bố lỗ hổng, chưa có phản hồi từ AMD, AMI, Phoenix Technologies, Microsoft và Amazon, cũng như chưa có danh sách ảnh hưởng theo từng nhà sản xuất.
Kho lưu trữ EDK2 đã công bố bản sửa lỗi dưới dạng một commit. Tuy nhiên, việc mã nguồn mở được sửa không đồng nghĩa nhà sản xuất máy chủ hoặc bo mạch chủ đã phát hành bản cập nhật firmware. Đơn vị vận hành thiết bị cần kiểm tra thông báo của nhà sản xuất để xác nhận mẫu thiết bị có bị ảnh hưởng và đã có bản cập nhật hay chưa.

Bình luận 0