

 Tin tức
 Thông tin Coin
 Về chúng tôi


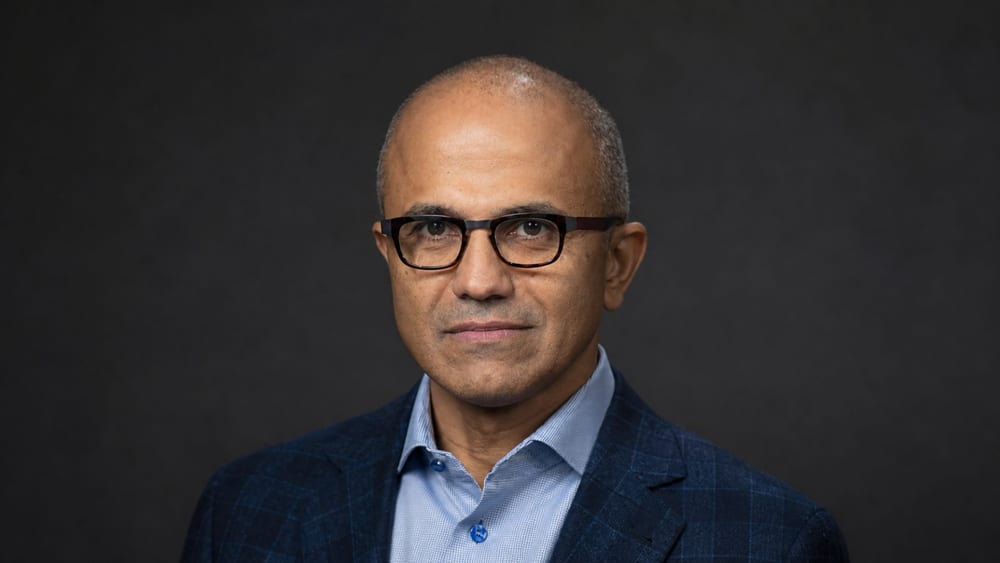
Doanh nghiệp cần đưa mô hình AI vào hệ thống quản lý rủi ro bảo mật nội bộ và bảo đảm người có thẩm quyền có thể tạm dừng hoặc chấm dứt hoạt động của tác nhân bất cứ lúc nào. Lỗi của mô hình hoặc việc kẻ tấn công khai thác mô hình có thể ảnh hưởng đến dữ liệu nhạy cảm và các hoạt động cốt lõi.
Odaily đưa tin lúc 15 giờ 52 ngày 12 rằng Satya Nadella, CEO Microsoft($MSFT), đã nêu các biện pháp quản lý bảo mật AI trong doanh nghiệp. Ông nói: “Doanh nghiệp cần xem mô hình AI là rủi ro bảo mật nội bộ”. Theo đó, doanh nghiệp cần xây dựng cơ chế kiểm soát riêng, thay vì chỉ dựa vào cam kết bảo mật của nhà cung cấp mô hình.
Nadella đề xuất tách mô hình khỏi hệ thống vận hành tác nhân, đồng thời kiểm soát quyền truy cập dữ liệu và sử dụng công cụ bằng các hệ thống bên ngoài mô hình. Ông cũng cho rằng các tác vụ quan trọng cần được ghi lại theo cách chống chỉnh sửa và cho phép con người rà soát.
Ông nhấn mạnh doanh nghiệp cần tính đến khả năng mô hình đã bị xâm nhập ngay từ khâu triển khai, đồng thời bảo đảm người có thẩm quyền có thể tạm dừng hoặc chấm dứt hoạt động của tác nhân bất cứ lúc nào. Ông cũng khuyến nghị kiểm tra bảo mật liên tục và công bố các sự cố.

Bình luận 0