

 Tin tức
 Thông tin Coin
 Về chúng tôi


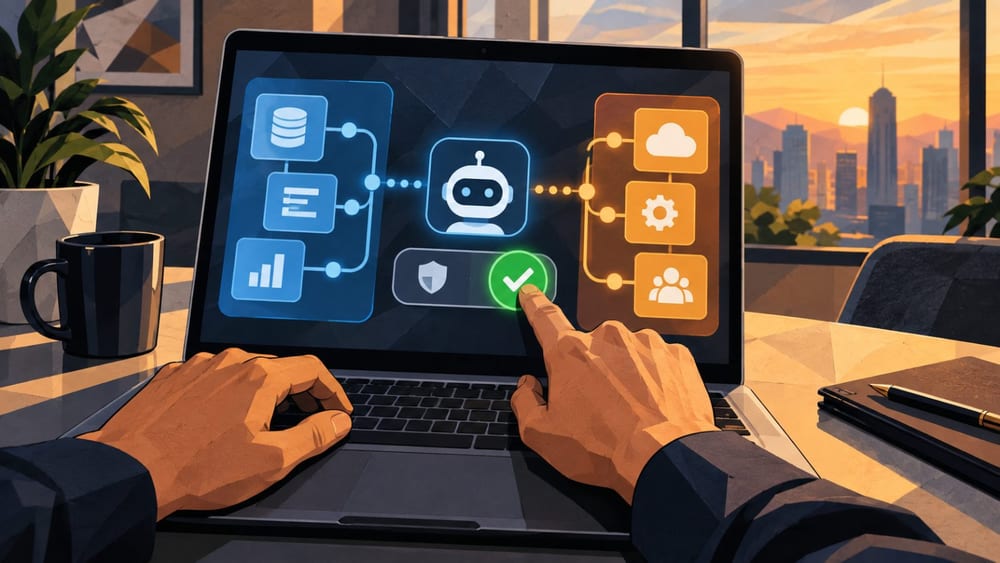
Khi AI agent được giao xử lý thanh toán và truy cập tài khoản, xác minh người cấp quyền có phải là chính người dùng hay không trở thành khâu bảo mật then chốt. Caryn Seidman Becker, nhà sáng lập CLEAR, cho rằng cần tăng cường xác minh danh tính để theo đuổi đồng thời tốc độ và độ an toàn của AI.
Trong bài viết đăng trên Fortune ngày 9, Seidman Becker nhận định mật khẩu, câu hỏi bảo mật và cuộc gọi điện thoại không đủ để xác định người yêu cầu khôi phục tài khoản có phải chủ tài khoản hay không. Thông tin cá nhân bị rò rỉ cùng AI tạo sinh có thể bị lợi dụng để giả mạo khuôn mặt và giọng nói. Theo bà, kẻ mạo danh có thể khôi phục tài khoản, đăng ký agent rồi thực hiện giao dịch.
Bà đề xuất kiểm tra riêng hai điều: người dùng có cho phép agent hành động hay không, và người đưa ra sự chấp thuận đã được xác minh danh tính ở mức độ cao hay chưa. Seidman Becker cho rằng cần có bằng chứng xác thực danh tính được liên thông giữa nhiều dịch vụ. Bài viết trình bày quan điểm của bà, nhưng không đưa ra tài liệu xác minh độc lập về hiệu quả của phương thức được đề xuất.
Google công bố giao thức mở AP2 vào tháng 9/2025, cho phép agent khởi tạo thanh toán và giao dịch thay mặt người dùng. Google nêu các vấn đề cần giải quyết gồm xác định người dùng đã trao quyền mua hàng cho agent hay chưa, yêu cầu có phản ánh đúng ý định của người dùng không và cách truy trách nhiệm khi xảy ra sự cố. AP2 được thiết kế để hỗ trợ thẻ, stablecoin và chuyển khoản ngân hàng theo thời gian thực. Coinbase và Mysten Labs nằm trong số các đối tác.
Tháng 4/2026, Google chuyển giao AP2 cho FIDO Alliance và công bố AP2 v0.2. Phiên bản mới cho phép agent thanh toán khi người dùng vắng mặt, theo các điều kiện họ đã đặt trước. Verifiable Intent, do Google và Mastercard phát triển, được giới thiệu là tiêu chuẩn ghi lại những hành động của agent đã được người dùng phê duyệt. Tiêu chuẩn này xử lý quyền giao dịch và hồ sơ chấp thuận, còn việc xác minh danh tính người cấp quyền là vấn đề riêng.
Một phân tích cũng cho rằng chỉ dẫn thanh toán có chữ ký chưa đủ để bảo đảm ý định của người dùng. Bài nghiên cứu phân tích bảo mật AP2 công bố vào tháng 8/2026 nhận định chữ ký có thể bảo vệ tính toàn vẹn của thông tin giao dịch, nhưng rủi ro vẫn tồn tại trong quá trình agent và dữ liệu đầu vào bên ngoài tạo giao dịch trước khi được phê duyệt. Nhóm nghiên cứu cho biết nếu bối cảnh phê duyệt trước bị thao túng, chữ ký hợp lệ cũng không bảo đảm giao dịch phản ánh ý định thực sự của người dùng. Tuy nhiên, nghiên cứu bị giới hạn vì không có trường hợp triển khai công khai hoàn chỉnh để đánh giá và chỉ phân tích trong môi trường thử nghiệm.
Hướng dẫn danh tính số năm 2025 của Viện Tiêu chuẩn và Công nghệ Quốc gia Mỹ (NIST) đề cập đến việc chứng minh và đăng ký danh tính trước khi xác thực số, cùng các yêu cầu kỹ thuật theo từng mức độ bảo đảm. AP2 truyền đạt quyền giao dịch và ý định của agent, còn Seidman Becker nhấn mạnh cần xác minh danh tính người trao quyền. Cách hai quy trình này được kết nối trong dịch vụ thực tế sẽ tùy thuộc vào cách từng dịch vụ triển khai.
Quá trình agent nhận quyền và quá trình xác minh người trao quyền là hai bước bảo mật khác nhau. Việc lưu lại chấp thuận giao dịch không tự động giải quyết khâu xác minh danh tính. TokenPost trước đây cũng đã đề cập đến vấn đề bảo mật khi màn hình người ký xác nhận có thể khác với nội dung thực tế được ký.

Bình luận 0